2026-10-31 · 瀚钦(丹东)智能科技有限公司
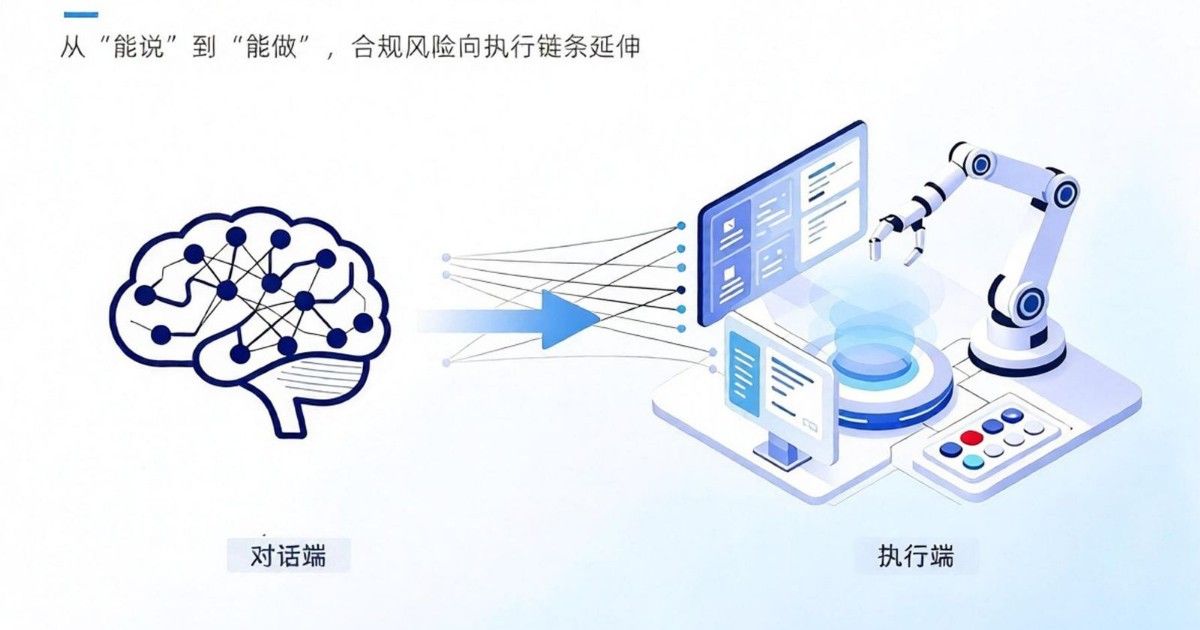
结论先行:面对智能体「自主行动」带来的新型风险,监管思路已经从「管内容」扩展到「管行为」。据科技日报、央视新闻 2026 年 10 月 27 日报道,我国正加快构建覆盖研发、部署、应用全链条的人工智能安全治理体系,专家明确提出三项新要求:智能体身份标识、权限管控、日志留存。对企业来说,这不是遥远的政策,而是下一次采购、验收与审计时的具体条目。
报道里的那句话分量最重:制度已覆盖「内容生成、标识管理、拟人化互动、智能体应用等关键环节」。过去主要管「说了什么」,现在开始管「做了什么」。对企业而言,评估 AI 方案时只看功能清单已经不够,还要看它能不能配合这套规则。
中国信通院政策与经济研究所监管研究部主任工程师程莹指出:新应用新业态层出不穷,事前备案、沙箱隔离等机制已难以适应智能体高权限、高自主性、强交互性的技术特点,需要建立智能体身份标识、权限管控、日志留存等机制,同时优化细化个人信息保护、数据安全等规则,确保风险行为可识别、可追溯。
把这段话翻译成企业听得懂的五条自查:
制度体系还在加密,人工智能健康发展综合性立法也已提上日程;「清朗·整治 AI 应用乱象」第一阶段处置 1.4 万余款违规 AI 产品,说明执行并非纸面动作。
现在把身份、权限、日志三件事做成部署时的默认配置,成本只是设计工作;等被要求整改时再做,成本就是停机改造加历史数据补录。另一条线索是:辽宁正在培育人工智能应用服务商,「交付实施」与「安全治理」都是明列的能力方向——能拿出完整权限设计与审计记录的服务商,在政企采购里更有说服力。
日志留存、脱敏、分类分级,都取决于数据存放在哪里。本地私有化部署把这三件事留在企业自己机房:日志不因服务商停服而中断,脱敏规则由企业自己定义,审计记录可以直接交给测评机构查。
如果还不确定自己处在这份清单的第几步,可以预约30 分钟免费业务诊断,我们按你的系统现状给出权限与审计设计建议,并标出哪些动作可以留到下一阶段。
普通 AI 应用主要管内容生成与内容标识;智能体具备工具调用与自主决策能力,监管重心延伸到行为侧。专家建议建立智能体身份标识、权限管控、日志留存等机制,确保风险行为可识别、可追溯。
建议先补日志留存。它是身份标识与权限管控的验证基础:没有调用记录与工具执行记录,事后既无法判断是否越权、影响范围多大,也无法向测评机构或客户举证。
确认所用服务是否完成备案或登记(截至 2026 年 8 月底,全国 1112 款生成式 AI 服务完成备案、731 款应用或功能完成登记),并明确数据存储位置、留存期限与导出方式;涉及涉密或核心经营数据时,建议采用本地私有化部署。