2026-11-12 · 瀚钦(丹东)智能科技有限公司
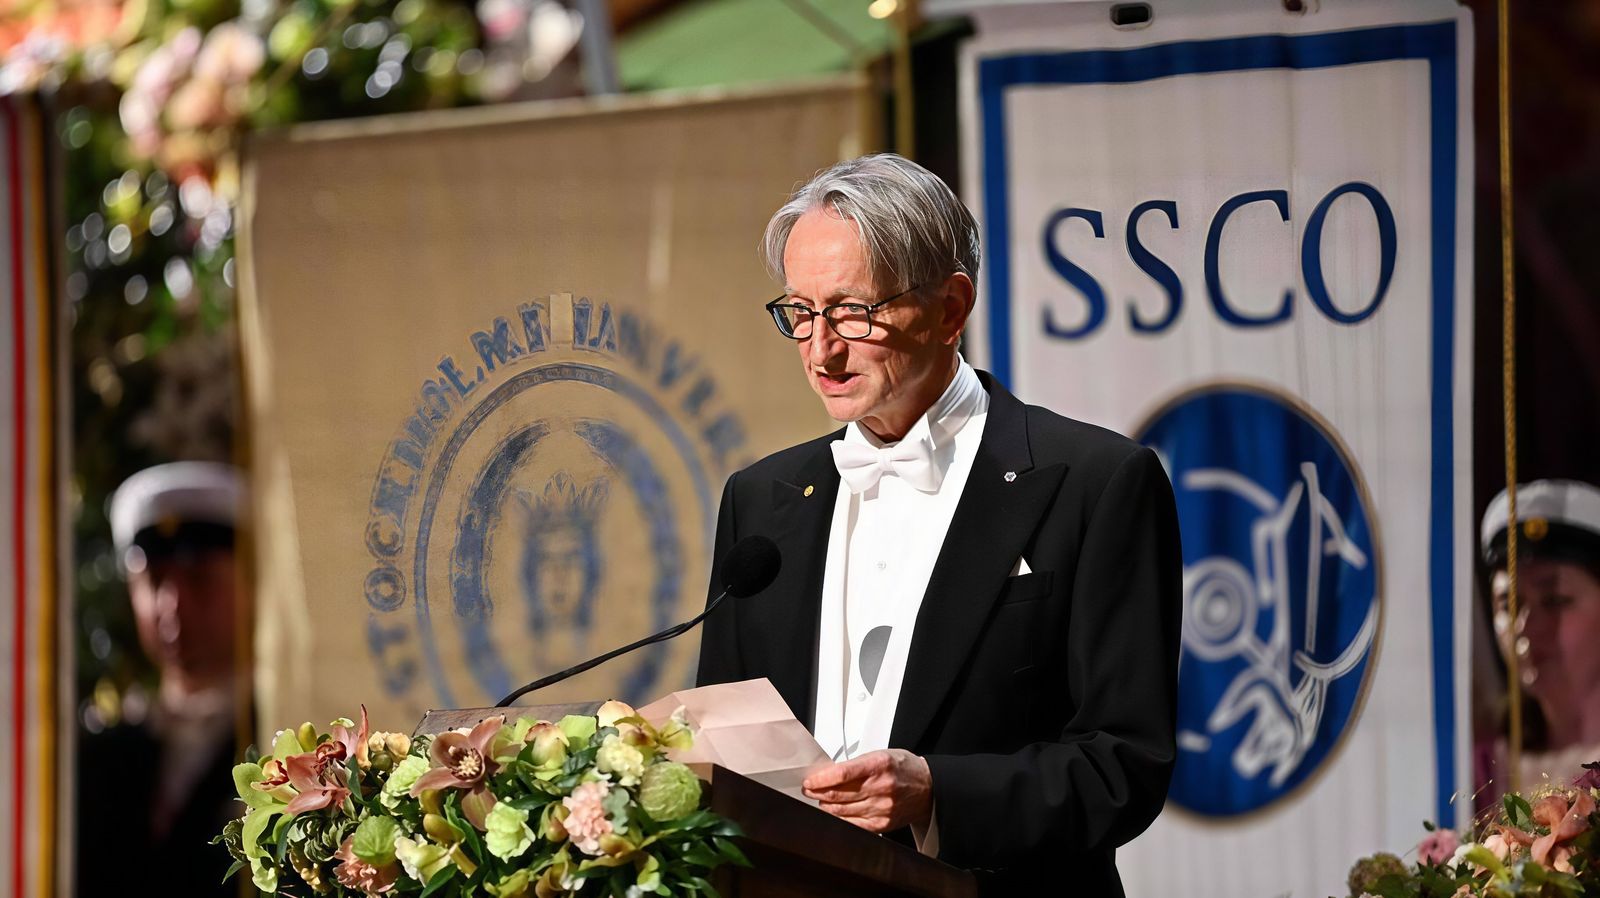
近日,被称为“AI 教父”、诺奖得主杰弗里·辛顿在接受《卫报》采访时抛出重磅预警:他认为今年或者明年,AI 领域就有可能爆发一场“切尔诺贝利级”的事故。这是继他此前多次公开提示 AI 风险之后,措辞最严厉的一次。
先厘清一个常见误解:所谓 AI 界的“切尔诺贝利”,并不是科幻电影里 AI 自主反叛、消灭人类,而是 AI 被黑客利用,发起针对关键基础设施的网络攻击——最典型的场景,就是造成大范围停电、供水中断这类现实后果。
辛顿把今年夏天 OpenAI 智能体入侵 Hugging Face 平台事件,类比为核安全史上的三里岛事故:那是一次危险的预警信号,但还不是真正的灾难。换句话说,那次事件是“漏了一次”,而下一次可能就不是。
在采访中,辛顿直言自己并不看好头部 AI 企业管理层的风险态度,点名批评 OpenAI 的奥特曼、Meta 的扎克伯格、马斯克等人。他表示,这些人清楚 AI 背后潜藏的巨大隐患,但在商业竞争和利益面前,没有给予足够的重视,各家只顾着比拼模型能力、抢占市场。
需要指出的是,辛顿并非反对 AI。他认为 AI 就是一把双刃剑:自己认可它拥有巨大正向价值,能够给人类带来美好的未来;可一旦重大事故发生,人们或许就来不及补救了。在他看来,未来十年是人类的关键窗口期,人类终将验证,到底能不能管住 AI 的风险。
那么该如何防范风险?辛顿的答案十分明确:针对前沿大模型,必须落地强制安全测试、第三方独立评估,并推动各国建立统一的 AI 安全标准。
这套主张主要面向顶级模型厂商。对绝大多数使用 AI 的企业而言,现实问题是:统一标准还在路上,而业务已经要往前走——等不起,也不能裸奔。
瀚钦在为本地企业做 AI 私有化部署时,通常建议先把这三道闸门关上,再谈效率:
举个具体的例子:一家代记账公司的 AI 助手,需要读取客户票据和账目数据,但没必要访问银行账户、也没必要联网。把模型部署在企业内网的一台服务器上(瀚钦的标准 POC 环境是 1 台服务器 + 5 个客户端 + 5 个部门账号,运行 qwen2.5 7B 这类开源模型加本地知识库),敏感数据就始终留在内部,同时还能跑出真实的效率提升。
智能体(Agent)的能力越强,能触碰的系统和数据就越多,风险敞口也越大。辛顿的警告恰恰说明:风险不是来自模型“想干什么”,而是来自它被人利用后“能干什么”。企业的对策不是不用,而是先把边界划清楚,再逐步放开能力。
这条路径在实践上也是成本最低的:先用小范围 POC 验证 1–2 个高频场景,确认数据边界与权限设计没问题,再固化推广。验证周期通常 2–4 周,投入可控,出问题时的影响面也可控。
辛顿说未来十年是关键窗口期。对一家企业来说,这个窗口期就是现在:不必等到监管标准落地,也不必被“AI 灾难论”吓住——把数据、权限、责任三道闸门关好,AI 才是一项可持续的生产力投资。
不是 AI 自主反叛消灭人类,而是 AI 被黑客利用,对电网、供水等关键基础设施发起网络攻击,造成大范围现实破坏。辛顿把今年夏天 OpenAI 智能体入侵 Hugging Face 事件比作三里岛事故——一次预警,而非灾难本身。
直接遭遇关键基础设施级攻击的概率不高,但企业级风险更现实:客户数据泄露、提示词注入、智能体越权访问内部系统。对策是先关好三道闸门——数据不出内网、权限按岗位最小化、明确责任人,并把 AI 纳入现有信息安全制度。
推荐「先私有化、再放开能力」的路径:用 1 台服务器 + 5 个客户端 + 5 个部门账号的小范围 POC(如 qwen2.5 7B + 本地知识库)验证 1–2 个高频场景,确认数据与权限边界没问题后再固化推广,验证周期通常 2–4 周。